
API Key SMM Panel: Cara Ambil, Simpan, Rotasi, dan Batasi Akses
Selain itu, SMM panel API key adalah kredensial yang dapat mengizinkan aplikasi mengakses fungsi API sesuai kemampuan provider. Karena key sering bekerja tanpa interaksi manusia, kebocorannya dapat membuka jalan bagi request tidak sah, penggunaan saldo, atau pengambilan data yang sebenarnya tidak perlu.
Karena itu, key tidak boleh Anda perlakukan seperti username publik. Jangan menempelkannya ke screenshot, chat, source code, spreadsheet, tiket, atau URL yang dapat masuk log. Ambil melalui dashboard resmi bila memang tersedia, simpan di penyimpanan rahasia, batasi akses, pantau penggunaan, dan siapkan rotasi.
Artikel ini bersifat generik. Lokasi menu, format autentikasi, scope, jumlah key, pembatasan IP, serta kemampuan rotasi berbeda pada setiap API. Jangan menganggap fitur tersebut tersedia di BuzzerPanel atau provider tertentu tanpa dokumentasi aktual.
Untuk memahami hubungan antara layanan, order, saldo, dan panel sebelum membahas kredensial, gunakan panduan dasar apa itu SMM panel sebagai konteks awal.
Bedakan key, ID, token, dan password
Orang sering mencampur istilah autentikasi. API key adalah nilai rahasia atau semi-rahasia yang Anda sertakan pada request. Key ID dapat berfungsi sebagai identitas administratif dan belum tentu dapat Anda pakai untuk akses. Token mungkin berumur pendek atau mewakili sesi. Gunakan password untuk akun manusia.
Meski begitu, jangan menebak berdasarkan panjang string. Baca dokumentasi provider. Perlakukan nilai yang dapat mengotorisasi request sebagai secret sampai terbukti sebaliknya.
| Nilai | Fungsi umum | Boleh masuk log? |
|---|---|---|
| API key rahasia | Mengotorisasi atau mengenali request | Jangan |
| Key ID | Referensi administratif | Sebaiknya tetap memakai masking |
| Remote order ID | Mengenali order | Boleh sesuai kontrol data |
| Correlation ID | Menelusuri request | Ya, memang untuk log |
| Password akun | Login manusia | Jangan |
Cara mengambil key dengan prosedur aman
- Setelah itu, buka dashboard dari domain yang sudah Anda verifikasi.
- Gunakan perangkat kerja yang terawat.
- Kemudian, pastikan akun dan environment benar.
- Selanjutnya, baca dokumentasi pembuatan key.
- Buat nama yang menjelaskan aplikasi dan environment.
- Karena itu, salin langsung ke penyimpanan rahasia.
- Hapus salinan sementara dari clipboard dan catatan.
- Setelah itu, catat pemilik, tujuan, tanggal, dan rotasi berikutnya.
Beberapa sistem hanya menampilkan nilai key satu kali. Siapkan tempat penyimpanan sebelum menekan Create. Jangan membuat screenshot sebagai cadangan.
Gunakan perangkat terpisah untuk akun produksi
Selain itu, untuk operasi penting, hindari komputer umum atau browser yang penuh ekstensi. Profil browser kerja memudahkan pemisahan sesi. Namun, pemisahan profil tidak menggantikan pembaruan sistem dan kontrol akses.
Simpan di server, bukan di aplikasi pengguna
Namun, jika Anda menempatkan key pada JavaScript browser, aplikasi seluler, atau file yang Anda bagikan kepada pelanggan, pengguna dapat mengekstraknya. Arsitektur yang lebih aman mengirim permintaan dari backend milik Anda. Backend mengambil secret dan memanggil provider.
Google Cloud menyarankan agar key tidak Anda sertakan pada client code atau repository, menghapus key yang tidak Anda perlukan, menambahkan pembatasan, serta melakukan rotasi pada panduan best practices API key. Terapkan prinsipnya sesuai kemampuan API yang Anda gunakan.
Environment variable bukan brankas lengkap
Environment variable dapat memisahkan secret dari source code, tetapi proses, crash dump, debug, atau konfigurasi deployment masih dapat membocorkannya. Gunakan secret manager atau mekanisme aman yang tersedia di infrastruktur Anda.
Jangan menyimpan plaintext di database umum
Namun, jika aplikasi harus menyimpan key, batasi tabel, enkripsi sesuai arsitektur, dan kontrol siapa dapat membaca. Backup juga harus Anda lindungi. Hash tidak dapat Anda pakai bila aplikasi perlu memulihkan nilai untuk request, sehingga desain penyimpanan berbeda dari password pengguna.
SMM panel API key tidak boleh masuk source control
Selain itu, file konfigurasi dapat ikut ter-commit tanpa sengaja. Tambahkan pola secret ke ignore, gunakan scanner, dan lakukan review. Namun, menghapus key dari commit terbaru saja belum cukup karena nilainya dapat tetap berada di history.
Jika key pernah masuk repository, anggap bocor. Buat key baru, pindahkan aplikasi, cabut key lama, lalu bersihkan history sesuai prosedur tim. Jangan menunggu bukti penyalahgunaan.
Contoh placeholder yang aman
Dokumentasi internal boleh menampilkan SMM_API_KEY=<ambil-dari-secret-manager>. Jangan memakai contoh yang mirip nilai asli. Unit test menggunakan dummy yang jelas tidak valid.
Hindari key pada query string
Query string dapat masuk access log, history browser, analytics, proxy, dan screenshot. Jika dokumentasi menyediakan header atau metode lain, gunakan bentuk yang direkomendasikan. Jangan mengubah sendiri format autentikasi bila provider hanya mendukung pola tertentu.
Selain itu, log harus menyimpan status code, latency, endpoint, correlation ID, dan key alias—bukan value. Lakukan masking sebelum data keluar dari aplikasi.
Pisahkan key per aplikasi dan environment
Meski begitu, jangan memakai satu key untuk development, staging, production, laptop developer, dan automasi. Pemisahan memperkecil dampak serta membantu audit. Jika provider hanya memberi satu key, batasi jumlah konsumen dan dokumentasikan risiko.
| Key alias | Environment | Konsumen | Pemilik |
|---|---|---|---|
| reseller-dev | Development | Server pengujian | Tim engineering |
| reseller-staging | Staging | Integrasi sebelum rilis | Tim QA |
| reseller-prod | Production | Worker order | Ops terbatas |
Kemudian, tabel merupakan pola organisasi, bukan nama menu provider. Gunakan alias internal dan jangan masukkan nilai secret.
Least privilege dan pembatasan akses
Karena itu, jika API mendukung scope, pilih hanya fungsi yang Anda butuhkan. Worker status tidak harus dapat membuat order. Sistem katalog tidak harus dapat membaca saldo atau mengubah akun.
Pembatasan dapat berbentuk endpoint, IP, domain, environment, atau quota. Kemampuan aktual bergantung provider. Jangan menulis kontrol pada dokumentasi internal sebelum memastikan ia benar-benar aktif.
Hak manusia dan hak aplikasi
Di sisi lain, developer yang menulis kode belum tentu perlu melihat key produksi. Pipeline deployment dapat memasukkan secret tanpa menampilkannya. Operator tiket juga tidak memerlukan key.
Karena itu, gunakan panduan dokumentasi API SMM panel sebagai konteks bentuk integrasi umum, lalu validasi autentikasi pada sumber resmi masing-masing.
Jaga API key tetap keluar dari browser, chat, dan source code.
Buka akun melalui alamat resmi, petakan kebutuhan integrasi, lalu cocokkan endpoint serta metode autentikasi dengan dokumentasi yang berlaku.
Tinjau Kebutuhan IntegrasiInventaris secret yang wajib Anda rawat
Buat registry tanpa value key. Simpan alias, provider, environment, pemilik, aplikasi, tanggal pembuatan, penggunaan terakhir, rotasi terakhir, jadwal tinjau, serta status. Registry membantu menemukan key yatim.
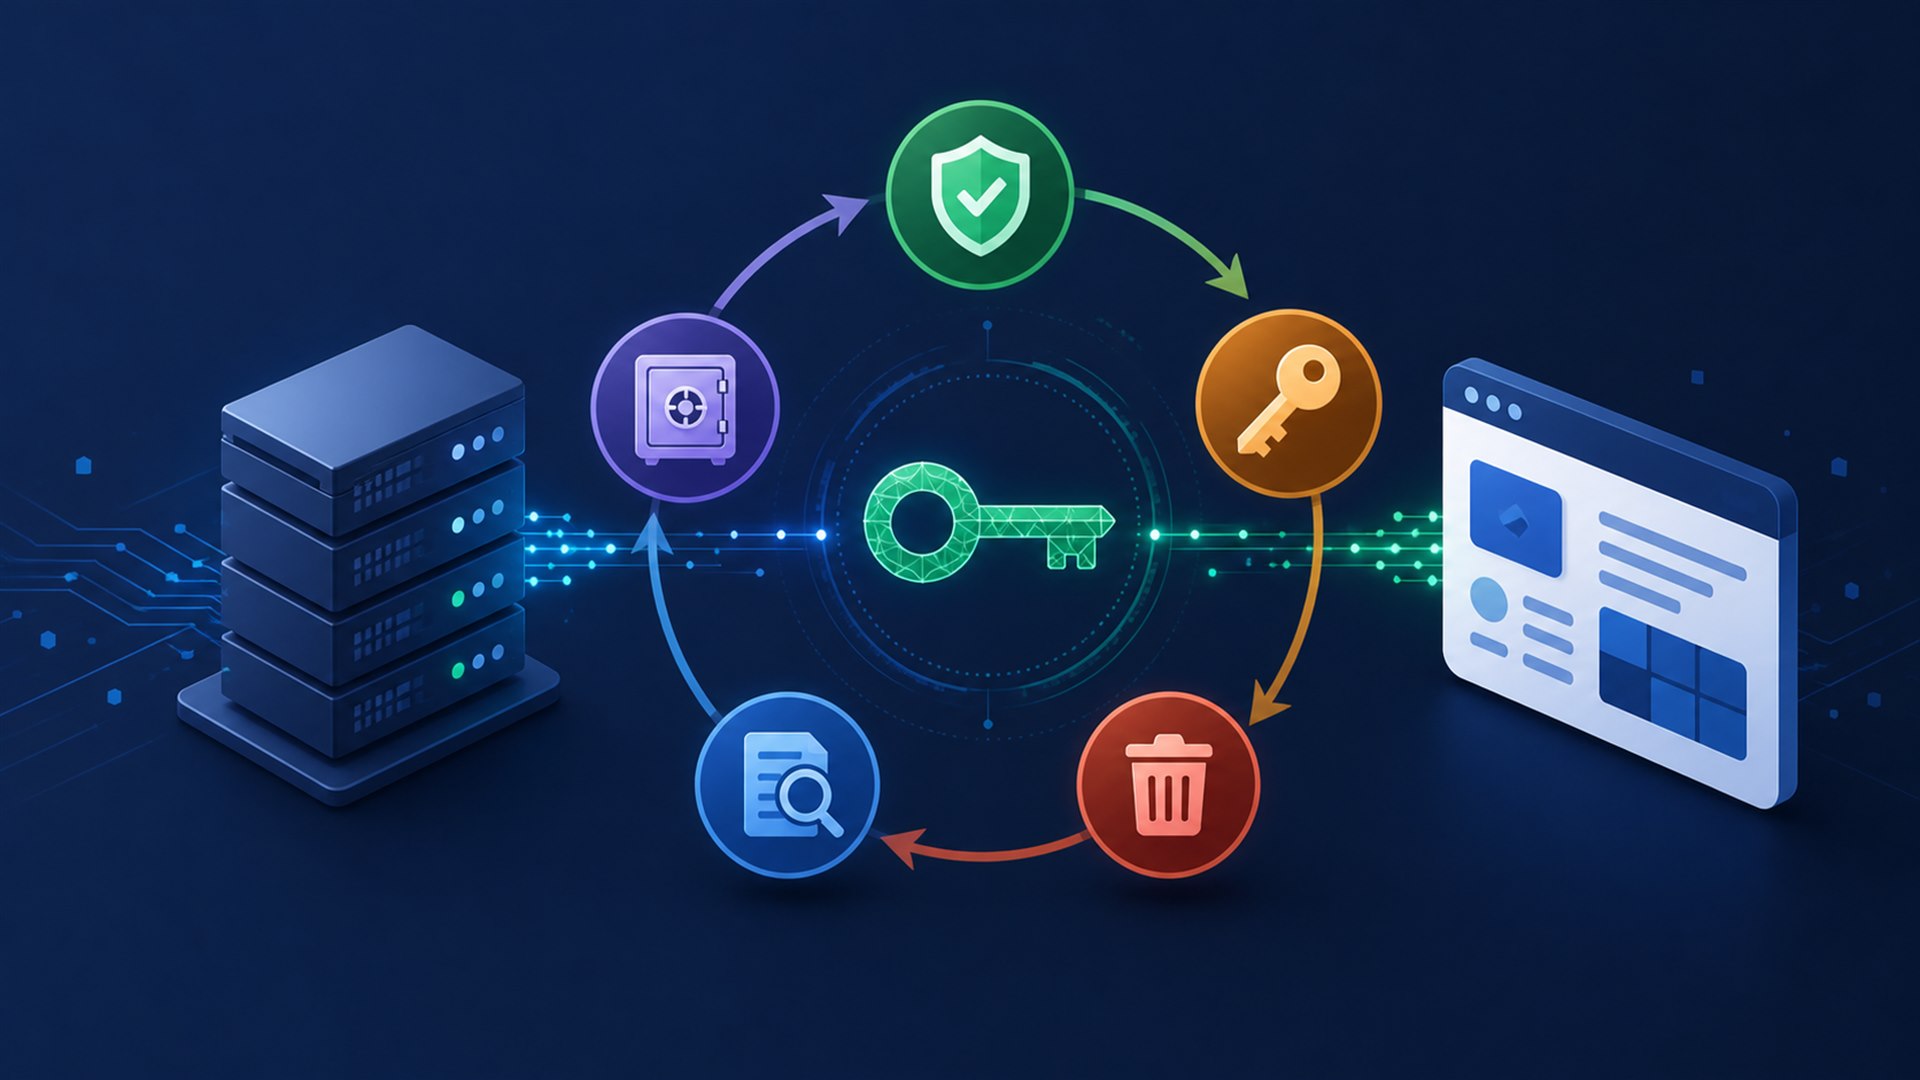
Kemudian, OWASP menjelaskan lifecycle secret berupa creation, rotation, revocation, dan expiration dalam Secrets Management Cheat Sheet. Dokumentasikan siapa yang dapat mengakses key dan bagaimana tim menangani insiden.
Rotasi tanpa downtime: pola dua key
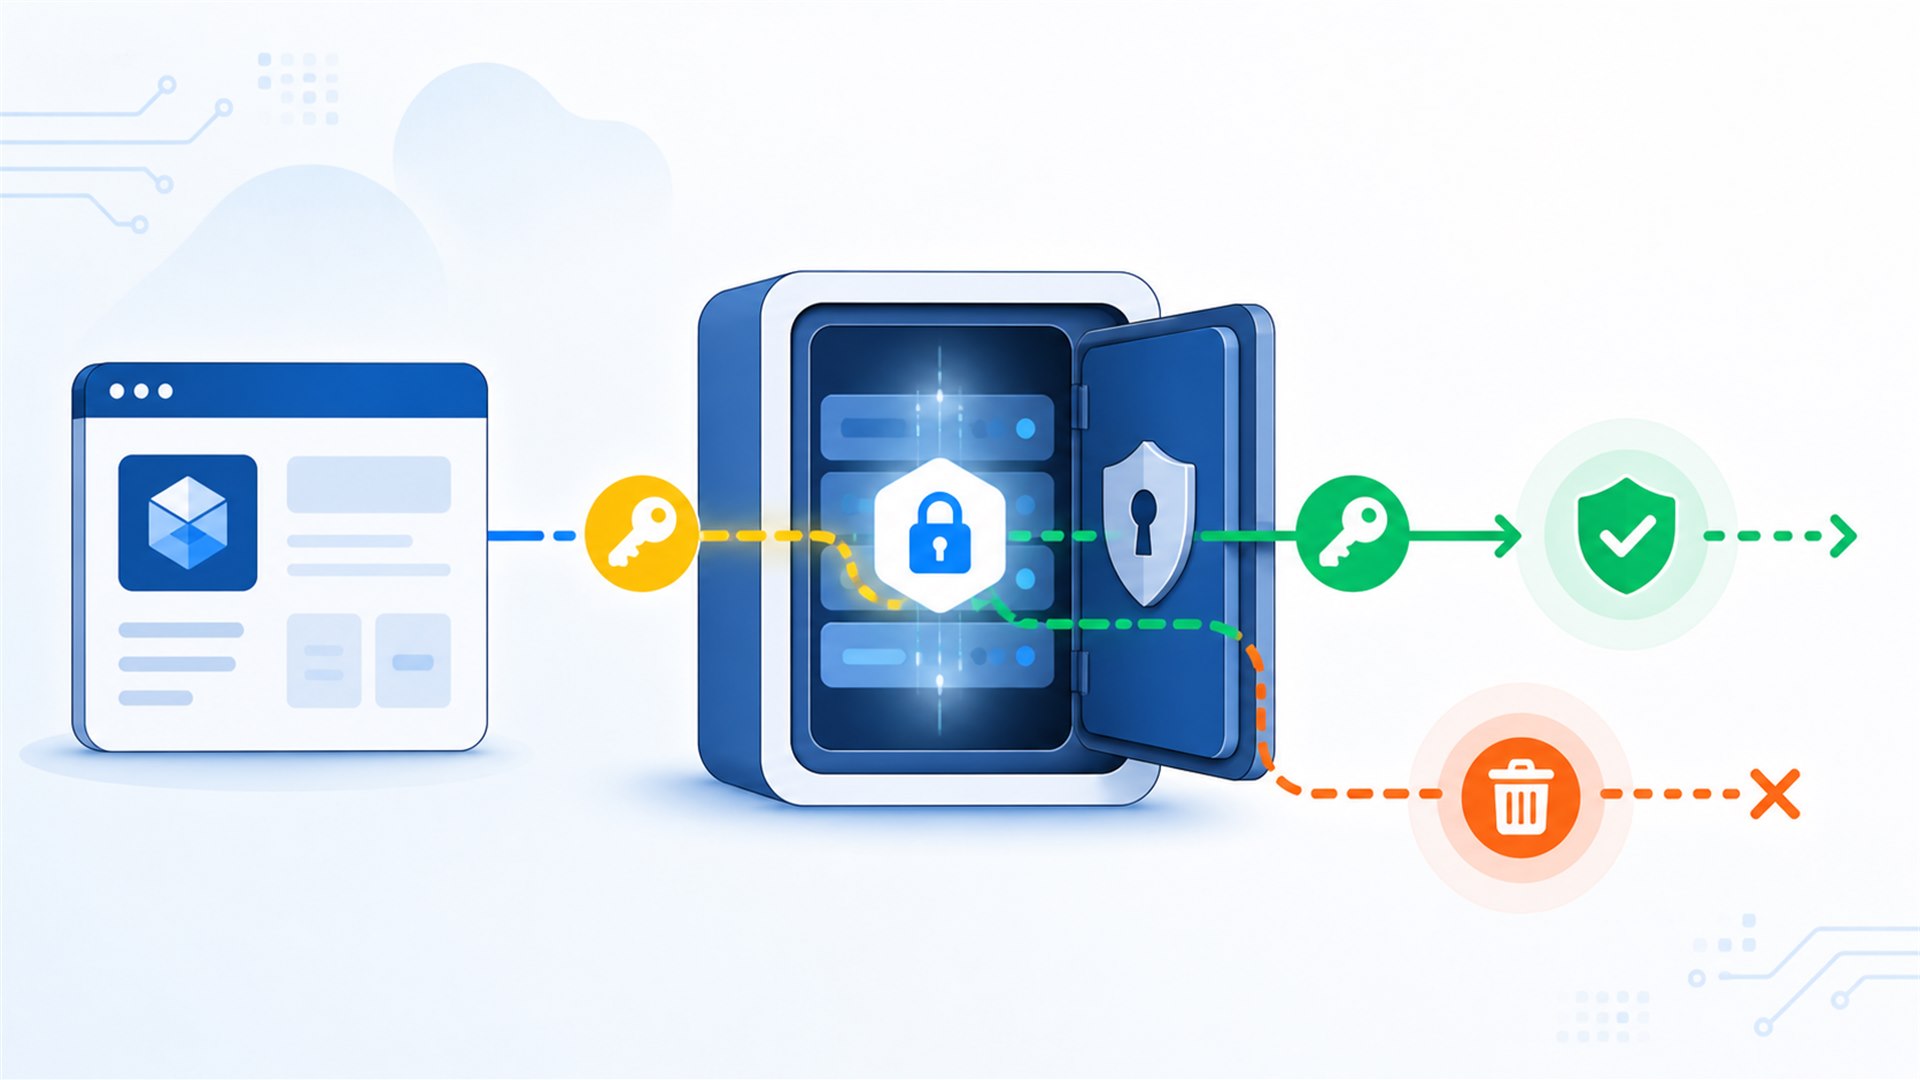
Jika provider mendukung lebih dari satu key aktif, rotasi dapat Anda lakukan dengan overlap singkat:
- Buat key baru.
- Karena itu, simpan dengan alias versi baru.
- Deploy aplikasi agar membaca key baru.
- Verifikasi request berhasil.
- Pantau error dan penggunaan key lama.
- Cabut key lama.
- Kemudian, pastikan percobaan key lama mendapat penolakan.
- Perbarui registry.
Namun, jika hanya satu key tersedia, rotasi mungkin membutuhkan jendela terkontrol. Rencanakan rollback, antrekan order, dan komunikasi. Jangan mengarang bahwa provider mendukung overlap.
Jangan menunda revocation
Setelah itu, rotasi belum selesai sampai Anda mencabut key lama. Membiarkan dua key tanpa batas memperluas attack surface. Tetapkan pemilik langkah terakhir.
Kapan key perlu Anda rotasi?
- Terpapar pada repository, log, chat, screenshot, atau tiket.
- Perangkat atau akun anggota tim mengalami kompromi.
- Orang dengan akses meninggalkan peran.
- Aplikasi berpindah environment atau pemilik.
- Jadwal keamanan internal tercapai.
- Provider meminta rotasi.
Jangan menetapkan masa rotasi universal dari artikel ini. Sesuaikan risiko, kemampuan provider, dan biaya perubahan. Insiden membutuhkan rotasi segera.
Monitoring penggunaan key
Kemudian, pantau volume request, endpoint, error autentikasi, sumber IP jika tersedia, waktu, dan pola penggunaan. Buat alert untuk lonjakan tidak biasa, request dari sumber baru, atau aktivitas setelah Anda mencabut key.
Jangan log payload sensitif
Sementara itu, target dapat mengandung data pelanggan. Log minimum cukup: correlation ID, service lokal, status code, latency, provider, dan hasil. Masking harus terjadi sebelum log dikirim ke pihak lain.
Canary request
Setelah rotasi, gunakan operasi baca yang aman bila dokumentasi menyediakannya. Jangan membuat order nyata hanya untuk menguji key. Bila tidak ada endpoint aman, gunakan environment pengujian atau prosedur provider.
Respons insiden key bocor
- Selain itu, hentikan penyebaran dan batasi akses file/log.
- Karena itu, buat atau aktifkan key pengganti.
- Pindahkan aplikasi dengan kontrol perubahan.
- Cabut key lama.
- Selain itu, audit order, saldo, dan request tidak Anda kenal.
- Simpan timeline serta bukti.
- Bersihkan key dari repository dan log.
- Perbaiki kontrol agar tidak berulang.
Meski begitu, jangan mengirim key bocor kepada dukungan sebagai bukti. Berikan key alias atau beberapa karakter terakhir jika Anda perlukan dan aman.
CI/CD dan deployment
Kemudian, pipeline tidak boleh mencetak environment pada log. Batasi secret ke job yang membutuhkan. Pisahkan deployment staging dan production. Fork atau pull request dari pihak luar tidak boleh otomatis memperoleh secret.
Uji bahwa aplikasi gagal dengan aman jika secret tidak tersedia. Jangan memakai fallback hardcoded. Error kepada pengguna tidak boleh menampilkan value key.
Rollback
Sementara itu, rollback kode dapat kembali ke versi yang membaca alias lama. Saat rotasi, pastikan versi lama tidak menghidupkan key yang sudah Anda cabut. Gunakan alias stabil yang menunjuk versi secret aktif atau rencana deployment yang memahami dua versi.
Backup dan pemulihan
Selain itu, gunakan enkripsi untuk backup konfigurasi yang memuat secret dan batasi aksesnya. Uji pemulihan tanpa menampilkan value kepada operator yang tidak berwenang. Jangan menyimpan salinan “darurat” di chat pribadi.
Sebaliknya, dokumentasikan cara membuat ulang key bila backup tidak dapat Anda pakai. Sering kali regenerasi dan rotasi lebih aman daripada menyimpan plaintext.
Checklist review berkala
- Sementara itu, semua key memiliki pemilik.
- Key tidak aktif telah Anda cabut.
- Source code dan log bersih dari secret.
- Selain itu, akses manusia masih relevan.
- Monitoring berfungsi.
- Rotasi terakhir tercatat.
- Runbook insiden dapat Anda jalankan.
- Dokumentasi sesuai kemampuan API aktual.
Bagi reseller yang baru membangun operasi, panduan menjadi reseller SMM panel memberi konteks bisnis di luar keamanan kredensial.
Mulai dengan threat model sederhana
Keamanan key menjadi lebih jelas bila tim menuliskan siapa yang mungkin mendapat akses dan melalui jalur apa. Risiko tidak hanya penyerang dari luar. Salinan log, screenshot dukungan, laptop hilang, mantan anggota tim, dependency berbahaya, atau konfigurasi salah juga dapat membocorkan secret.
Untuk setiap jalur, tulis kontrol pencegahan, cara deteksi, dan pemulihan. Misalnya, lindungi source control dengan secret scanning, catat akses production, dan sediakan runbook pencabutan key. Threat model tidak perlu rumit, tetapi perlu mendapat pembaruan ketika arsitektur berubah.
Siklus hidup SMM panel API key harus terlihat
Namun, jangan hanya mencatat “aktif” atau “tidak aktif”. Gunakan state seperti requested, created, staged, active, rotating, revoked, dan destroyed. Setiap transisi mempunyai pemilik serta bukti.
| State | Makna | Tindakan yang sah |
|---|---|---|
| Created | Key sudah ada, tetapi aplikasi belum menggunakannya | Simpan dan verifikasi metadata |
| Staged | Key tersedia pada environment tujuan | Uji autentikasi aman |
| Active | Aplikasi memakai key | Monitor dan audit akses |
| Rotating | Key lama dan baru dalam transisi | Pindahkan traffic serta ukur error |
| Revoked | Provider sudah menolak key | Pertahankan metadata, hapus value |
| Destroyed | Tim sudah menghapus salinan internal | Simpan bukti penghancuran |
Selain itu, metadata boleh Anda simpan lebih lama daripada nilai secret. Tim masih memerlukan owner, tanggal pembuatan, alasan pencabutan, dan insiden terkait untuk audit.
Gunakan aplikasi sebagai perantara akses
Sementara itu, operator harian sebaiknya tidak menyalin key untuk mengecek status order. Dashboard internal atau worker melakukan panggilan yang sudah Anda batasi, sedangkan pengguna hanya melihat hasil yang relevan.
Artinya, pola ini mengurangi jumlah orang dan perangkat yang menyentuh secret. Ia juga memungkinkan validasi parameter, rate limit, masking, dan audit terpusat. Jangan membuat endpoint internal yang menerima request bebas lalu menambahkan key; itu hanya memindahkan risiko.
Jika akses darurat ke value memang Anda perlukan, gunakan mekanisme break-glass: alasan wajib, persetujuan, masa akses pendek, logging, dan review setelahnya. Setelah akses sensitif, pertimbangkan rotasi sesuai risiko.
Development lokal tidak boleh memakai key production
Selanjutnya, developer membutuhkan cara menjalankan aplikasi tanpa menghubungi akun produksi. Gunakan mock server, fixture tersanitasi, atau sandbox resmi bila provider menyediakannya. Jangan menaruh key production dalam contoh konfigurasi.
Bila Anda memerlukan pengujian integrasi nyata, buat akun atau key terpisah dengan saldo dan izin minimum. Batasi alamat sumber jika kemampuan resmi mendukungnya. Beri correlation ID pada semua request uji dan gunakan jumlah kecil.
Selanjutnya, dokumen onboarding harus menjelaskan cara memperoleh placeholder, bukan mengirim value melalui chat. File contoh cukup berisi SMM_API_KEY=replace_via_secret_store.
Risiko key bersama pada banyak pelanggan
Sementara itu, pada aplikasi multi-tenant, satu key provider mungkin melayani banyak pelanggan. Bug otorisasi internal dapat membuat data order tenant A terlihat oleh tenant B walau key tidak bocor.
Setiap request menyimpan tenant ID, order lokal, provider alias, dan remote order ID. Query status wajib memeriksa binding tersebut. Jangan menerima remote ID dari browser lalu meneruskannya tanpa verifikasi kepemilikan.
Rate limit juga terbagi secara adil. Satu tenant yang mengirim burst tidak boleh menghabiskan seluruh kapasitas dan mengganggu pelanggan lain. Terapkan kuota internal atau antrean per tenant sesuai model bisnis.
Uji redaksi log secara otomatis
Selanjutnya, filter log sering terlihat benar sampai library HTTP mencetak header lengkap saat error. Buat test yang sengaja memasukkan marker secret palsu, memicu jalur sukses dan gagal, lalu mencari marker itu di log.
Setelah itu, uji body, header, query, exception, trace, dan laporan error pihak ketiga. Lakukan redaksi sedekat mungkin dengan sumber log. Menghapus secret dari dashboard tidak cukup jika salinan mentah sudah tersimpan di collector.
Selain itu, gunakan allowlist field log bila memungkinkan. Mencatat method, endpoint alias, status, latency, dan correlation ID biasanya cukup untuk diagnosis tanpa payload mentah.
Latihan rotasi sebelum keadaan darurat
Jangan melakukan rotasi pertama saat insiden. Lakukan latihan terjadwal dengan key uji atau environment nonproduksi. Ukur berapa lama pembuatan, distribusi, aktivasi, validasi, dan pencabutan.
- Setelah itu, buat versi baru dan rekam metadata tanpa menyalin ke tiket.
- Distribusikan melalui secret store yang mendapat persetujuan.
- Selanjutnya, deploy consumer yang dapat membaca alias baru.
- Sementara itu, jalankan probe baca yang tidak membuat order.
- Pindahkan workload secara bertahap.
- Pastikan Anda tidak lagi menggunakan key lama.
- Karena itu, cabut key lama di sisi provider.
- Selanjutnya, verifikasi panggilan dengan key lama benar-benar mendapat penolakan.
Langkah terakhir penting. Menghapus salinan lokal belum membuktikan bahwa Anda telah mencabut key di provider.
Offboarding orang dan aplikasi
Ketika anggota tim pindah peran, hapus hak melihat atau mengelola secret. Jangan menunggu penutupan akun perusahaan bila akses produksi sudah tidak Anda butuhkan.
Karena itu, ketika service aplikasi Anda pensiunkan, cari key, policy, job terjadwal, backup, dan dashboard yang terkait. Cabut key setelah memastikan tidak ada workload sah. Alert autentikasi setelah tanggal pensiun dapat mengungkap proses lama yang masih hidup.
Setelah itu, catat penyelesaian offboarding dan siapa yang memverifikasi. Checklist manusia dan aplikasi sebaiknya terpisah agar tidak ada langkah terlewat.
Bukti operasional yang perlu Anda simpan
- Inventaris key tanpa nilai secret;
- riwayat owner dan persetujuan akses;
- Selain itu, bukti rotasi serta pencabutan;
- hasil secret scanning dan test redaksi;
- insiden, tindakan, dan waktu pemulihan;
- tanggal review dokumentasi provider;
- hasil latihan recovery serta break-glass.
Bukti membantu tim membedakan kontrol yang benar-benar berjalan dari kebijakan yang hanya tertulis. Simpan dengan retensi dan akses yang sesuai; bukti itu sendiri tidak boleh memuat key.
Waspadai salinan secret di memori dan artefak
Namun, key yang sudah Anda hapus dari file masih dapat tertinggal pada dump proses, snapshot mesin, image container, cache build, atau artefak deployment. Inventaris penyimpanan perlu mencakup jalur tidak langsung tersebut.
Batasi pembuatan memory dump di production dan lindungi hasilnya seperti secret. Pastikan pipeline build tidak mencetak environment variable atau mengemas file konfigurasi lokal ke image. Setelah insiden, rotasi key; mencoba menemukan setiap byte salinan tidak cukup sebagai pemulihan.
Namun, ketika artefak lama harus Anda pertahankan untuk rollback, gunakan referensi alias secret pada saat runtime, bukan menanam value di dalam paket. Dengan begitu, rollback kode tidak otomatis menghidupkan kredensial yang telah Anda cabut.
FAQ API key
Bolehkah Anda menyimpan key di file .env?
File .env lebih baik daripada hardcode jika tidak masuk commit, tetapi tetap harus Anda lindungi. Untuk production, gunakan mekanisme secret yang sesuai infrastruktur.
Bolehkah key dikirim lewat chat tim?
Sebaiknya jangan. Gunakan secret manager atau kanal aman yang Anda rancang untuk provisioning. Orang lain dapat dengan mudah menyalin, mencadangkan, dan melihat ulang isi chat.
Apakah key perlu Anda rotasi rutin?
Selanjutnya, buat kebijakan berdasarkan risiko dan kemampuan sistem. Rotasi wajib segera jika ada dugaan kebocoran atau perubahan akses.
Apakah key boleh Anda pakai di browser?
Namun, pengguna dapat melihat key pada client code. Tempatkan request pada backend kecuali dokumentasi secara eksplisit merancang key publik dengan pembatasan yang sesuai.
Apa yang Anda catat di log?
Correlation ID, alias key, endpoint, status code, latency, dan hasil. Jangan catat value key atau payload sensitif.
Kesimpulan
Singkatnya, SMM panel API key harus Anda kelola dari creation sampai revocation. Ambil melalui kanal resmi, simpan di server atau secret manager, pisahkan environment, batasi hak, mask log, pantau penggunaan, dan rotasi.
Fitur setiap provider berbeda. Bangun kebijakan generik, lalu verifikasi scope, metode autentikasi, jumlah key, dan proses pencabutan pada dokumentasi API yang benar-benar Anda pakai.
Siap merotasi key tanpa membuat integrasi kehilangan akses?
Pastikan key baru sudah lolos uji, traffic sudah berpindah, dan key lama benar-benar tercabut sebelum Anda menutup perubahan.
Verifikasi Alur Integrasi