
API SMM Panel: Endpoint, Status, dan Keamanan Key
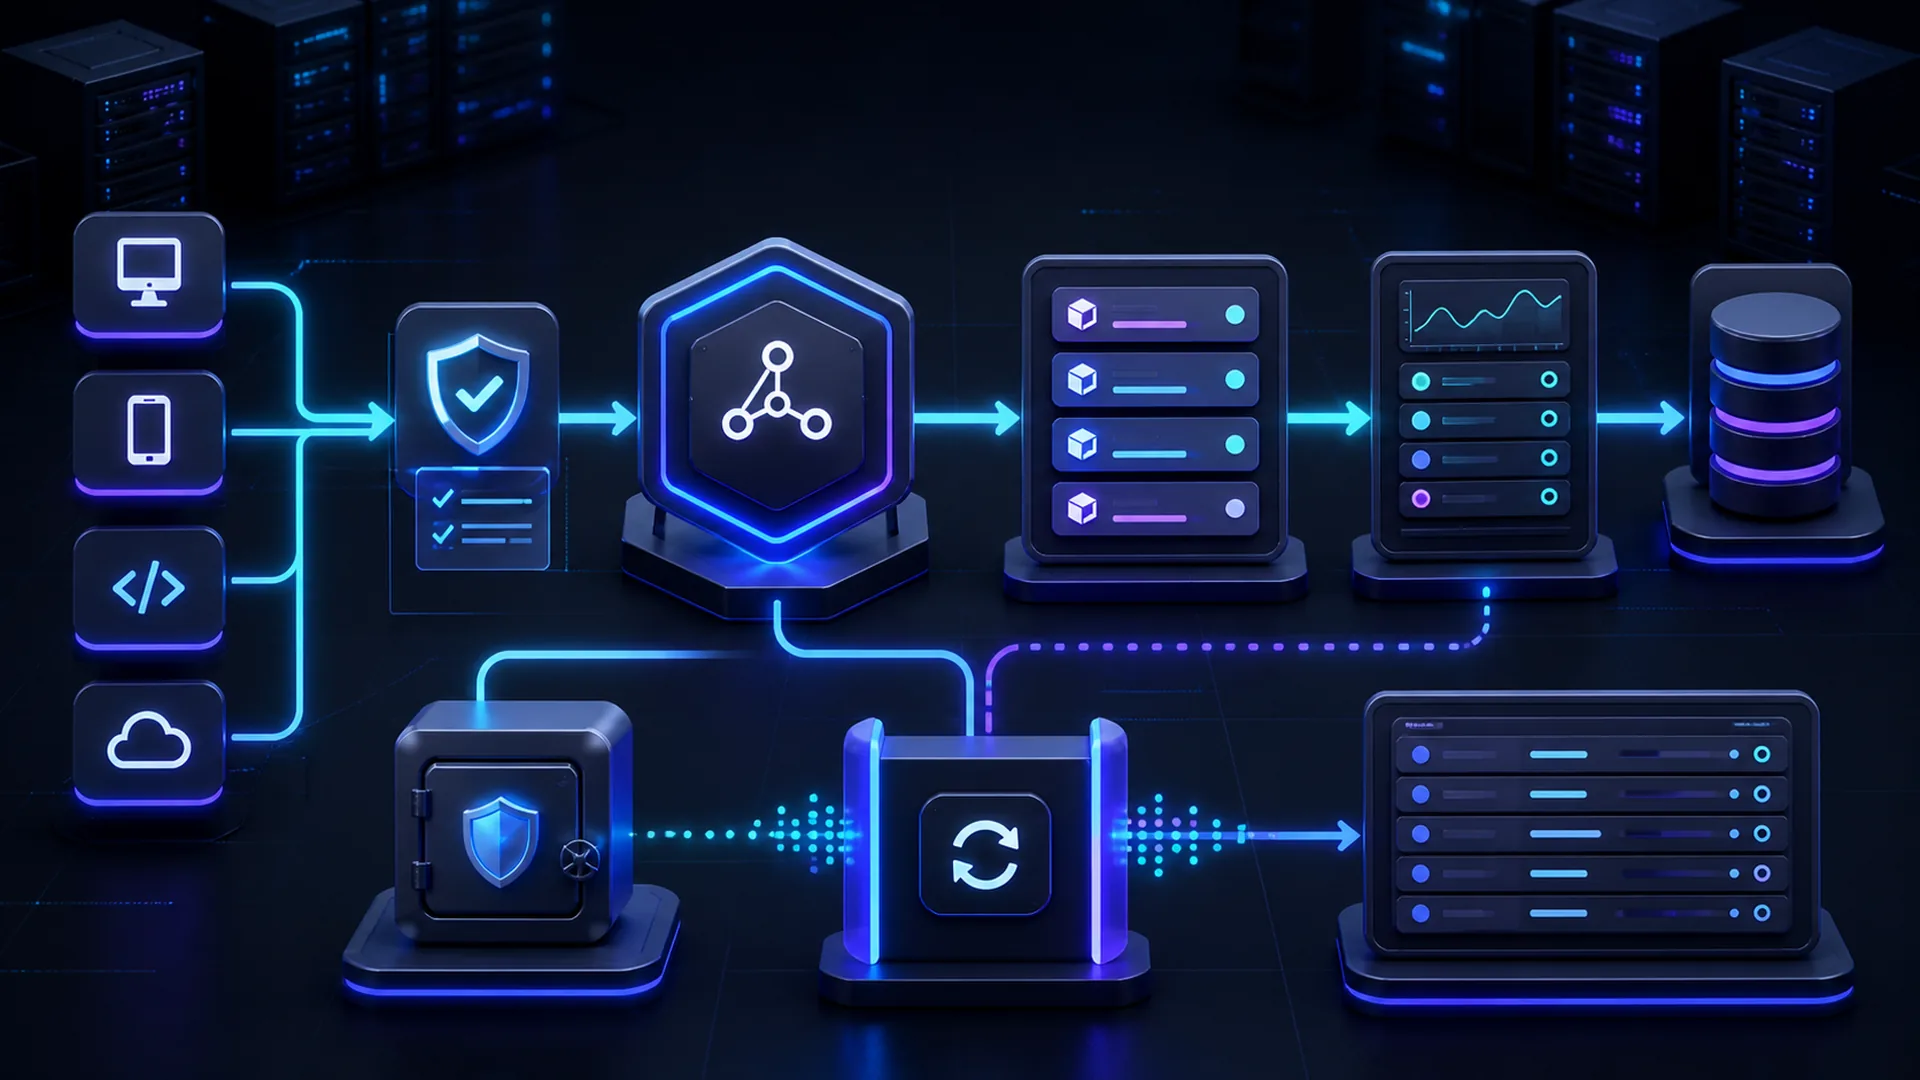
API SMM panel adalah antarmuka yang memungkinkan sistem reseller mengirim permintaan ke panel, membaca katalog, membuat order, memeriksa status, dan melihat saldo tanpa mengulang seluruh langkah di dashboard. Panduan per 28 Agustus 2026 ini menjelaskan pola endpoint yang umum, bukan menetapkan satu standar yang pasti berlaku pada semua panel.
API membantu otomasi, tetapi juga memperbesar dampak kesalahan. Sebagai contoh, mapping service ID yang salah dapat mengarahkan banyak order ke layanan yang keliru. Selain itu, retry tanpa kontrol dapat membuat order ganda. Pihak yang memperoleh key bocor mungkin menguras saldo atau membaca data operasional sesuai hak aksesnya.
Kami menulis untuk reseller, pengembang, dan UMKM yang mengelola integrasi. Namun, contoh berikut bersifat generik dan tidak memuat key nyata. Karena itu, nama action, parameter, status, format respons, batas rate, serta kebijakan error harus selalu mengikuti dokumentasi provider pilihan Anda.
API SMM panel bukan satu protokol universal
Banyak panel memakai pola yang mirip: satu URL endpoint menerima request, sebuah key mengautentikasi akun, dan parameter action menentukan operasi. Banyak praktisi menyebut kemiripan ini “API standar”. Namun, istilah tersebut tidak berarti implementasi, status, tipe data, atau kontrak retry identik.
Provider A dapat memakai action=add, sedangkan provider B memakai endpoint khusus order. Demikian pula, satu API mengembalikan order ID sebagai angka, sementara API lain mengembalikan string atau objek. Sebagian memiliki bulk status, refill, cancel, drip-feed, atau webhook; sebaliknya, sebagian lain tidak.
Sebelum integrasi, pahami konsep dasar dari panduan cara kerja SMM panel. Pada dasarnya, API mengotomatisasi alur yang sama—memilih layanan, mengirim target dan quantity, lalu membaca status—sehingga risiko dasar tidak hilang.
Peta operasi yang umum
| Operasi | Tujuan | Data minimum yang sering muncul | Risiko utama |
|---|---|---|---|
| Services | Membaca katalog aktif | Key dan action atau endpoint | Mapping usang atau tipe data berubah |
| Add order | Membuat pesanan | Service, link, quantity, parameter tambahan | Target salah, duplikasi, saldo terpotong |
| Status | Membaca progres satu order | Order ID | Salah tafsir status |
| Multiple status | Membaca beberapa order | Daftar order ID | Respons parsial atau batas batch |
| Balance | Membaca saldo akun | Key | Satuan atau mata uang keliru |
| Refill atau cancel | Meminta tindakan lanjutan sesuai dukungan provider | Order ID dan action | Asumsi selalu tersedia atau langsung berhasil |
Tabel tersebut berfungsi sebagai checklist discovery. Karena itu, jangan mengaktifkan tombol pada aplikasi hanya karena tim mengenal sebuah action umum. Dokumentasi dan respons provider harus mengonfirmasi fitur tersebut. Selanjutnya, sistem perlu menangani unsupported action sebagai kondisi normal, bukan langsung mengulangnya.
Endpoint dan metode HTTP
Endpoint adalah alamat tujuan request. Oleh karena itu, simpan base URL dalam satu konfigurasi alih-alih menyalinnya ke banyak file. Kemudian, validasi skema HTTPS, hostname, dan path. Hindari redirect tak terduga karena klien yang mengikuti redirect secara longgar dapat mengirim key atau parameter ke tujuan yang salah.
Beberapa integrasi memakai POST dengan form data, sebagian memakai JSON, dan sebagian masih menerima parameter lain. Dalam hal ini, ikuti dokumentasi. Jangan memindahkan key ke query string hanya agar pengujian terasa mudah; log, analytics, history, atau proxy mungkin menyimpan URL tersebut.
Selain itu, pisahkan timeout koneksi dari timeout baca. Koneksi yang gagal sebelum server menerima request berbeda dari koneksi yang putus setelah server mungkin memproses order. Perbedaan ini penting untuk keputusan retry.
Terakhir, catat versi dokumentasi atau tanggal pemeriksaan. Tim seharusnya menerapkan perubahan endpoint melalui deployment yang terkontrol, bukan mengedit produksi langsung tanpa test.
Autentikasi dan keamanan API key
API key adalah kredensial. Siapa pun yang memegangnya mungkin dapat bertindak dengan hak akun. Dengan demikian, perlakukan key setara dengan password aplikasi: jangan menaruhnya dalam artikel, tangkapan layar, kode sumber, chat pelanggan, atau log request.
OWASP API Security menempatkan broken authentication sebagai risiko penting dan menyoroti bahaya ketika klien mengirim token atau password sensitif melalui URL. Temuan itu mendukung praktik menghindari key di URL serta melindungi alur autentikasi.
Sebagai langkah utama, simpan key pada secret manager atau penyimpanan dengan enkripsi yang sesuai lingkungan. Aplikasi hanya membacanya saat runtime. Selain itu, batasi siapa yang dapat melihat, memperbarui, dan memakai key. Jangan menyalin secret produksi ke laptop atau spreadsheet.
Rotasi key ketika staf berganti, lingkungan mengalami paparan, atau log mungkin merekam secret. Setelah itu, cabut key lama dan pastikan tidak ada worker yang masih menggunakannya. Terakhir, dokumentasikan waktu serta pemilik tindakan.
Pisahkan lingkungan
Gunakan akun atau key berbeda untuk development, staging, dan production bila provider mendukung. Jika tidak, batasi pengujian dengan quantity minimum, target yang sudah mendapat izin, serta kontrol manual. Apa pun pilihannya, jangan memakai target pelanggan untuk eksperimen parser.
Redaksi log
Log perlu menyimpan request ID internal, action, service ID, status HTTP, durasi, serta hasil yang sudah melalui sanitasi. Sementara itu, filter harus menyamarkan key, token, data pembayaran, dan informasi sensitif. Kemudian, audit sampel log untuk memastikan filter benar-benar bekerja.
Services: katalog adalah data yang berubah
Endpoint services biasanya mengembalikan service ID, nama, kategori, rate, min, max, dan atribut tambahan. Namun, jangan menganggap urutan array stabil. Sebaliknya, gunakan ID sebagai kunci dan validasi tipe data.
Nama layanan dapat berubah tanpa ID baru, atau ID baru dapat menggantikan layanan lama. Karena itu, simpan snapshot katalog bertanggal. Selanjutnya, bandingkan perubahan sebelum memperbarui mapping pelanggan.
Provider dapat mengirim rate sebagai string desimal. Oleh sebab itu, gunakan library decimal, bukan floating point biner, untuk perhitungan uang. Selain itu, simpan mata uang dan satuan. Kesalahan satuan per seribu versus per unit dapat merusak margin.
Ketika service ID hilang, jangan otomatis memilih ID dengan nama terdekat. Sebagai gantinya, hentikan order baru pada mapping tersebut, cari kandidat, bandingkan spesifikasi, lalu uji manual.
Add order: validasi sebelum submit
Endpoint add order biasanya mengubah saldo dan membuat pekerjaan di sistem lain. Karena itu, perlakukan endpoint ini sebagai operasi berisiko tinggi. Sebelum request keluar, validasi service ID, format target, quantity, parameter tambahan, saldo perkiraan, serta order overlap.
Selanjutnya, normalisasi target secara hati-hati. Jangan mengubah username atau URL secara agresif bila platform mempunyai format khusus. Simpan input asli dan payload keluar agar dukungan dapat merekonstruksi kejadian.
Selain itu, buat idempotency key internal untuk setiap intent order, walaupun provider tidak menerima field tersebut. Kunci ini mencegah aplikasi Anda mengirim intent yang sama dua kali melalui queue internal. Akan tetapi, kunci internal tidak otomatis membuat endpoint provider idempoten.
Setelah respons sukses, simpan provider order ID, request ID internal, service ID, target hash atau target sesuai kebijakan data, quantity, harga snapshot, saldo sebelum-sesudah bila tersedia, dan timestamp.
Perlu panel kerja dengan alur layanan yang mudah Anda petakan?
Mulai dari katalog, target, saldo, dan status yang jelas sebelum menghubungkan otomasi reseller.
API SMM panel dan risiko retry order
RFC 9110 tentang idempotent methods menjelaskan bahwa klien tidak seharusnya mengulang request non-idempoten secara otomatis, kecuali klien memahami semantiknya sebagai aman atau dapat memastikan server belum menerapkan request awal. Prinsip ini sangat relevan ketika endpoint order memakai POST.
Sebagai contoh, aplikasi mengirim order dan provider memprosesnya, tetapi koneksi putus sebelum aplikasi menerima respons. Jika worker langsung melakukan retry, provider dapat membuat dua order. Dengan kata lain, timeout tidak membuktikan kegagalan.
Awali strategi aman dengan status “unknown outcome”. Oleh karena itu, jangan langsung menyebutnya failed. Cari order melalui riwayat atau endpoint yang tersedia, lalu cocokkan request internal, target, service, quantity, waktu, dan perubahan saldo. Hanya operator atau aturan dengan bukti keamanan yang memadai boleh memutuskan retry.
Jika provider mendukung client request ID dengan kontrak idempotensi, dokumentasikan cakupan dan masa retensinya. Kemudian, uji apakah request identik mengembalikan order yang sama. Namun, jangan mengasumsikan dukungan hanya karena API menerima field tersebut.
Status order dan mesin keadaan
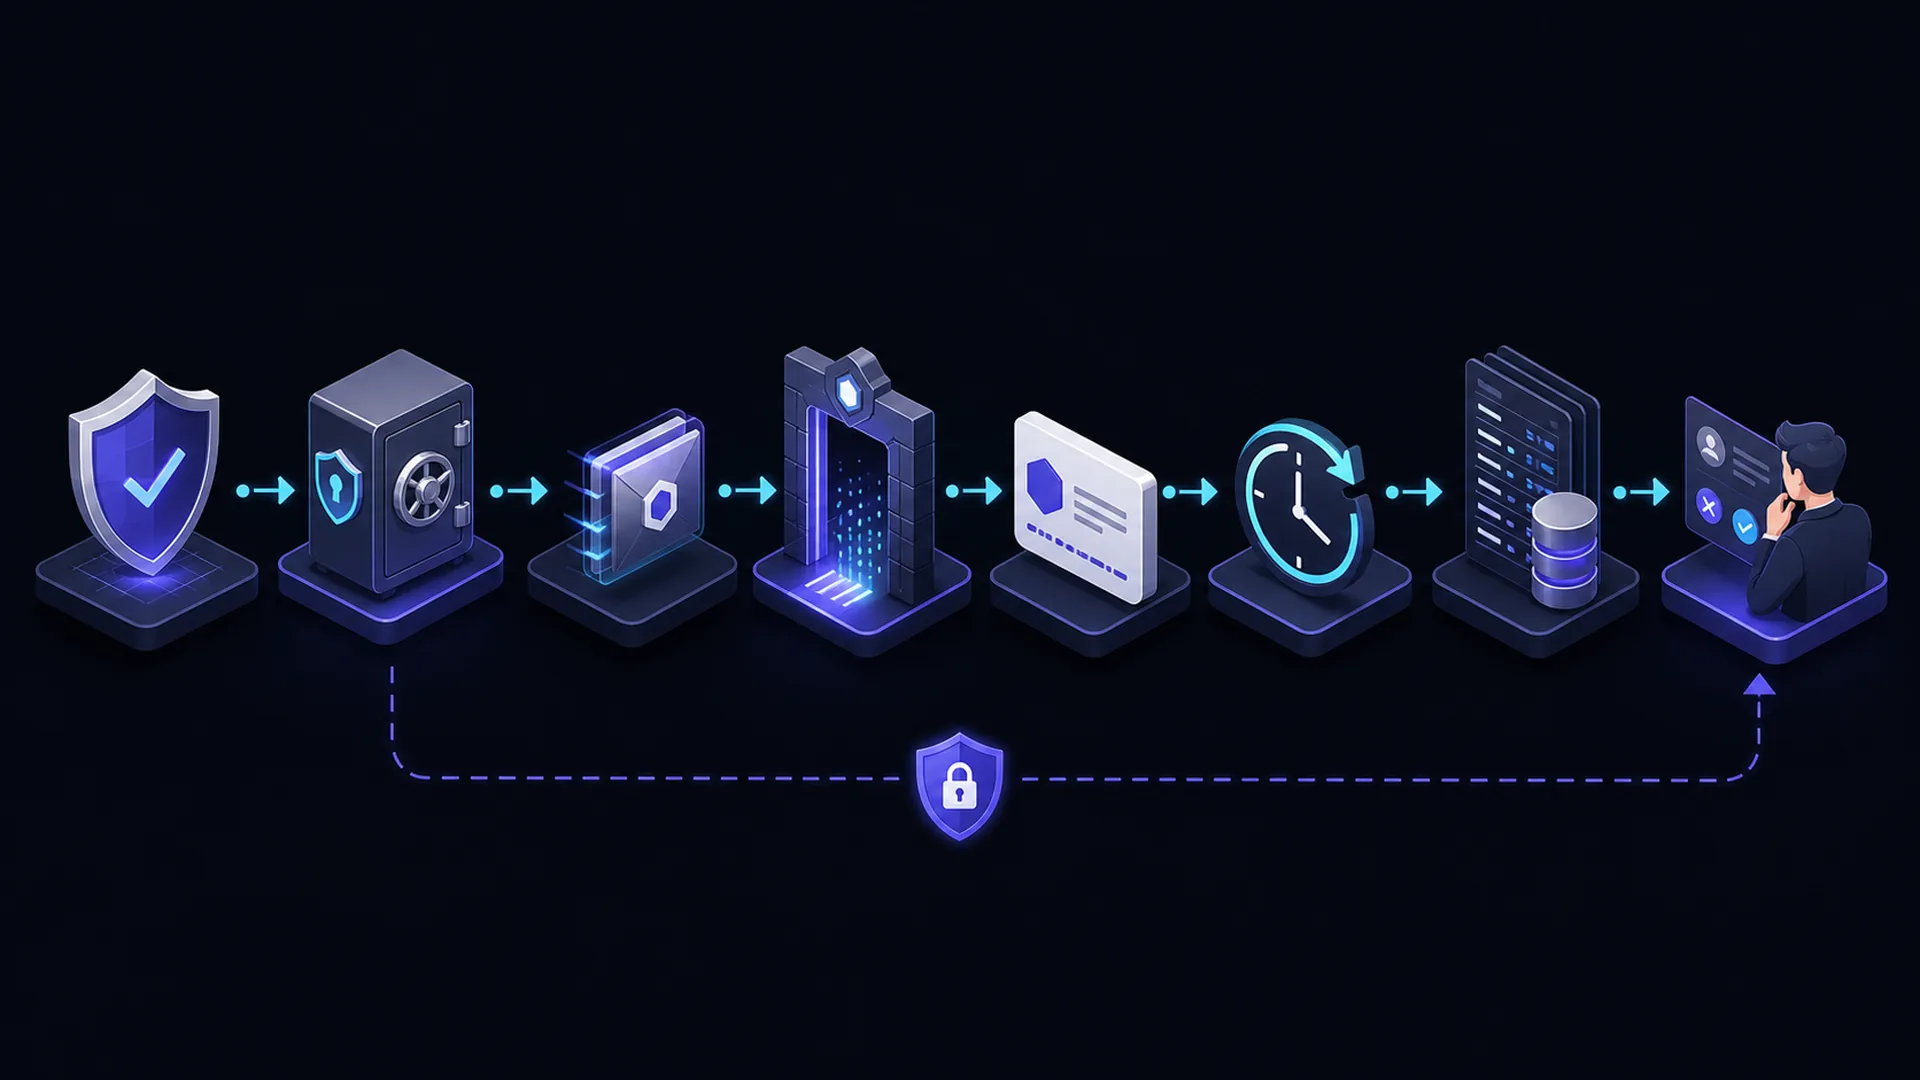
Jangan menyimpan status sebagai teks bebas tanpa pemetaan. Sebagai gantinya, buat state internal yang dapat menerima variasi provider. Misalnya: queued, active, completed, partial, canceled, refill-pending, dan unknown. Selain itu, simpan raw status.
Pending biasanya berarti belum mulai atau menunggu, tetapi definisinya dapat berbeda. Sementara itu, In Progress atau Processing menunjukkan aktivitas, bukan jaminan progres linear. Adapun Completed adalah status panel, bukan bukti tujuan bisnis. Terakhir, Partial perlu membawa remains dan kemungkinan refund.
Status Canceled memerlukan rekonsiliasi saldo. Karena itu, jangan menganggap refund selalu instan atau kembali ke metode pembayaran. Banyak panel mengembalikan kredit ke saldo akun sesuai ketentuan.
Unknown adalah keadaan yang sah ketika parser menemukan nilai baru atau respons rusak. Oleh sebab itu, jangan mengubah Unknown menjadi Completed atau Failed. Kirim alert, simpan payload setelah proses sanitasi, dan perbarui mapping setelah verifikasi.
Polling tanpa membebani provider
Gunakan interval bertahap. Pada awalnya, sistem dapat memeriksa order baru lebih sering sesuai batas dokumentasi. Selanjutnya, sistem memperpanjang interval. Hentikan polling pada status final kecuali sistem memang perlu memantau jendela refill.
Tambahkan jitter agar banyak worker tidak menembak endpoint pada detik yang sama. Selain itu, hormati rate limit. Bila mendapat HTTP 429, ikuti header retry bila tersedia dan lakukan backoff. Sebaliknya, jangan menaikkan concurrency untuk mengatasi pembatasan.
Bulk status dapat mengurangi request, tetapi periksa maksimum ID dan perilaku ketika provider tidak menemukan sebagian order. Meskipun demikian, jangan membuang seluruh batch hanya karena satu elemen error.
Tentukan service-level objective internal untuk keterlambatan data, bukan untuk penyelesaian order. Misalnya, sistem harus memperbarui status pengamatan dalam jendela tertentu setelah provider memberikan respons. Namun, jangan menjanjikan delivery berdasarkan polling.
Balance dan rekonsiliasi
Saldo API adalah snapshot akun provider. Karena itu, simpan mata uang dan timestamp. Namun, jangan menggunakannya sebagai satu-satunya ledger karena deposit, order, partial, cancel, koreksi, atau aktivitas manual dapat mengubah saldo.
Sebagai pembanding, buat ledger internal append-only: deposit, reserve, charge, refund credit, adjustment, dan release. Setiap entri memiliki referensi order atau transaksi. Kemudian, cocokkan total internal dengan saldo provider secara berkala.
Tim tidak boleh langsung menutup selisih sebagai biaya. Sebaliknya, cari order ganda, retry, mapping harga, pembulatan, refund terlambat, atau transaksi manual. Setelah itu, tetapkan threshold alert dan prosedur eskalasi.
Untuk memilih calon integrasi, gunakan direktori panel Indonesia sebagai daftar awal, bukan bukti dukungan API atau rantai pasok. Selanjutnya, verifikasi dokumentasi masing-masing.
Error handling yang mendukung audit
| Kondisi | Tindakan awal | Hindari |
|---|---|---|
| 4xx autentikasi | Hentikan worker, cek konfigurasi dan rotasi bila perlu | Retry dengan key sama tanpa batas |
| 422 atau error validasi | Karantina order dan tampilkan field bermasalah | Mengubah target otomatis |
| 429 | Backoff, kurangi concurrency, ikuti petunjuk provider | Membuka worker tambahan |
| 5xx sebelum order | Catat dan ikuti kebijakan retry terdokumentasi | Menganggap pengulangan selalu aman |
| Timeout add order | Tandai outcome unknown dan rekonsiliasi | Retry otomatis |
| Parser tidak mengenali payload | Simpan sanitasi, alert, dan hentikan parsing optimistis | Menganggap sukses |
Observability yang berguna
Ukur request count, error per action, latency, outcome unknown, retry, order duplicate, status lag, dan reconciliation gap. Kemudian, pisahkan hasilnya per provider dan endpoint. Jangan memasukkan key atau target sensitif ke label metrik.
Dashboard harus membantu tindakan. Sebagai contoh, alert autentikasi mematikan worker dan memicu rotasi. Sementara itu, alert duplicate membutuhkan investigasi request ID. Alert saldo rendah kemudian menghentikan acceptance atau mengarahkan review manusia.
Log terstruktur memuat timestamp, environment, request ID, order internal, provider, action, status HTTP, error class, dan durasi. Di sisi lain, sistem hanya menyimpan payload bila perlu dan setelah proses sanitasi.
Selain itu, simpan runbook bersama alert. Operator perlu tahu siapa yang berwenang menonaktifkan route, merotasi key, dan menghubungi provider. Akan tetapi, jangan menaruh key di runbook.
Keamanan aplikasi reseller
Jangan mengekspos endpoint provider langsung ke browser pelanggan. Sebagai gantinya, arahkan permintaan melewati backend yang menerapkan autentikasi, otorisasi, validasi, rate limit, dan audit.
Selanjutnya, pisahkan peran admin, operator, keuangan, dan support. Tidak semua staf perlu melihat saldo provider atau mengubah mapping. Untuk kontrol tambahan, mintalah reviewer memeriksa perubahan service ID dan harga.
Selain itu, validasi input server-side. Batasi panjang URL, quantity, komentar, dan parameter tambahan. Lalu, encode data sesuai format provider, tetapi jangan mencoba memperbaiki target yang ambigu secara diam-diam.
Terakhir, siapkan kill switch per provider dan per service. Saat anomali, hentikan order baru tanpa mematikan halaman pelanggan. Pada saat yang sama, tampilkan status yang jujur dan hindari janji waktu.
Dokumentasi internal yang wajib ada
- Daftar endpoint dan tanggal pemeriksaan dokumentasi.
- Skema request serta respons setelah proses sanitasi.
- Pemetaan raw status ke state internal.
- Kontrak retry dan kondisi outcome unknown.
- Prosedur rotasi serta pencabutan key.
- Mapping service ID dengan pemilik dan tanggal uji.
- Runbook saldo, partial, cancel, duplicate, dan outage.
- Daftar kontak dukungan dan jalur eskalasi.
Dokumentasi mengurangi ketergantungan pada satu pengembang. Karena itu, lakukan review setelah provider mengubah API. Sementara itu, arsip perlu mempertahankan versi lama untuk audit insiden.
API untuk bisnis reseller
API mengurangi pekerjaan berulang, tetapi tidak otomatis memperbaiki margin. Oleh sebab itu, masukkan biaya pengembangan, monitoring, tiket, rekonsiliasi, dan keamanan ke dalam perhitungan. Untuk volume kecil, tim mungkin lebih aman menjalankan proses secara manual.
Reseller yang sedang merancang model usaha dapat membaca panduan menjadi reseller SMM panel. Namun, otomasi sebaiknya datang setelah SOP manual stabil dan data kesalahan tersedia.
Mulailah dengan read-only: services, balance, dan status. Setelah pengujian membuktikan parser, keamanan, serta rekonsiliasi, aktifkan add order untuk segmen kecil. Kemudian, naikkan trafik secara bertahap dengan kill switch.
Contract test sebelum produksi
Contract test memastikan asumsi integrasi sesuai respons provider. Sebagai awal, uji services, balance, status order yang sudah tim kenali, error autentikasi dengan key dummy yang aman, dan payload tidak valid. Namun, jangan membuat order produksi hanya untuk melihat struktur error jika dokumentasi menyediakan alternatif.
Selanjutnya, validasi field wajib, tipe data, null, string angka, mata uang, dan status baru. Parser harus menolak secara aman, bukan mengisi nilai default yang tampak sukses. Selain itu, simpan fixture setelah proses sanitasi sebagai bagian test.
Kemudian, uji perubahan urutan field dan penambahan field. Parser yang baik mengabaikan data tambahan, tetapi berhenti ketika field kritis hilang atau salah tipe. Karena itu, jangan mengikat integrasi pada urutan JSON.
Terakhir, jalankan contract test secara berkala pada endpoint read-only dengan rate rendah. Buat alert perubahan skema sebelum mengaktifkan deployment. Hasil test tidak boleh memuat key pada laporan.
Lifecycle perubahan API
Awali setiap perubahan dengan discovery dan penilaian risiko. Pertama, dokumentasikan endpoint, skema, mapping, dampak saldo, serta rollback. Kemudian, mintalah orang yang memahami operasi order untuk mereview kode, bukan hanya orang yang memahami sintaks.
Setelah itu, deploy ke staging dengan secret terpisah. Uji target yang telah mendapat izin dan quantity kecil bila tim memang memerlukan write request. Lalu, bandingkan ledger, order ID, raw status, dan dashboard provider.
Berikutnya, rilis production secara bertahap. Batasi satu kategori atau sebagian trafik. Selama rilis, pantau error, outcome unknown, duplicate, status lag, dan saldo. Kill switch harus dapat mematikan add order tanpa kehilangan data status.
Setelah sistem stabil, perbarui dokumentasi dan fixture. Jika tim melakukan rollback, jangan menghapus bukti request yang sudah keluar. Terakhir, pantau order terbuka sampai status final.
Skenario insiden API
Key terlihat pada log
Pertama, hentikan akses log yang tidak perlu, rotasi key, cabut yang lama, dan periksa riwayat order serta saldo. Selanjutnya, perbaiki redaksi lalu verifikasi dengan test. Jangan hanya menghapus satu baris sambil membiarkan key aktif.
Lonjakan duplicate order
Segera aktifkan kill switch pada endpoint add. Kemudian, cari request ID, retry, timeout, dan queue delivery. Setelah itu, rekonsiliasi provider order ID serta saldo. Hubungi pelanggan dengan fakta dan rencana koreksi.
Ketika parser tidak mengenali status baru
Pertahankan raw status, petakan internal menjadi Unknown, dan hentikan transisi otomatis. Berikutnya, baca dokumentasi atau minta klarifikasi. Tambahkan mapping hanya setelah bukti mengonfirmasi artinya.
Saldo turun tanpa ledger
Hentikan order, lalu periksa key, akun manual, dan request yang luput dari pencatatan. Setelah itu, cocokkan riwayat provider. Jangan membuat adjustment untuk menutupi selisih sebelum tim menemukan akar masalah.
Checklist review teknis
- Tim telah memverifikasi endpoint dan HTTPS.
- Key tidak muncul pada kode, URL, atau log.
- Schema validation dan raw status tersedia.
- Tim dapat menelusuri request ID internal yang unik.
- Retry write request tidak otomatis tanpa kontrak aman.
- Unknown outcome mempunyai queue review.
- Ledger cocok dengan saldo provider.
- Tim telah menguji rate limit, backoff, jitter, dan bulk limit.
- Tim pernah menyimulasikan kill switch dan rollback.
- Dokumentasi serta kontak eskalasi terbaru.
Checklist harus memiliki pemilik dan bukti, bukan hanya tanda centang. Karena itu, lakukan review setelah perubahan provider, deployment, insiden, atau rotasi key.
Data minimization dan privasi
Integrasi hanya mengirim field yang provider wajibkan. Dengan demikian, jangan menambahkan nama pelanggan, nomor telepon, catatan bisnis, atau token platform ke kolom target. Untuk URL publik, pertimbangkan apakah tim memang perlu menyimpan data lengkap.
Tetapkan retensi request, respons, log, dan tiket. Sebab, data lama yang tidak lagi berguna menambah dampak bila terjadi kebocoran. Meskipun demikian, proses penghapusan harus tetap mempertahankan bukti keuangan atau kewajiban lain yang memang berlaku.
Selanjutnya, batasi akses berdasarkan peran. Pengembang membutuhkan log teknis setelah proses sanitasi; support membutuhkan order ID dan status; keuangan membutuhkan ledger. Namun, tidak semua peran memerlukan target penuh atau key.
Terakhir, dokumentasikan aliran data dari pelanggan ke backend, provider, log, backup, dan laporan. Peta ini membantu menemukan secret atau data sensitif yang masuk ke tempat lain tanpa sengaja.
Kriteria penerimaan provider API
- Dokumentasi endpoint serta error cukup jelas.
- Tim dapat mengonfigurasi HTTPS dan autentikasi tanpa key di URL.
- Services, status, dan balance mempunyai schema yang mendukung validasi.
- Riwayat memungkinkan rekonsiliasi outcome unknown.
- Provider menyediakan rate limit serta retry guidance, atau tim dapat mengujinya secara aman.
- Support menerima bukti terstruktur.
- Tim dapat menelusuri saldo, partial, cancel, dan refund.
Tidak semua kriteria harus sempurna, tetapi tim perlu mencatat gap dan mengimbanginya dengan kontrol. Jika tim tidak dapat merekonsiliasi outcome timeout, write automation mungkin tidak layak meski endpoint cepat.
Keputusan integrasi API SMM panel harus mempunyai pemilik, tanggal, batas trafik, dan kondisi stop. Setelah perubahan dokumentasi atau insiden, lakukan review ulang.
FAQ API SMM panel
Apakah semua panel memakai endpoint yang sama?
Tidak. Polanya sering mirip, tetapi URL, method, action, parameter, status, dan error dapat berbeda. Ikuti dokumentasi provider.
Bolehkah tim menyimpan API key di kode?
Sebaiknya tidak. Sebagai gantinya, gunakan secret manager atau penyimpanan runtime yang aman, batasi akses, redaksi log, dan siapkan rotasi.
Apakah timeout berarti order gagal?
Tidak. Server mungkin sudah memproses request sebelum koneksi putus. Karena itu, tandai outcome unknown dan lakukan rekonsiliasi sebelum retry.
Apa beda Completed dengan hasil kampanye?
Completed adalah status panel. Ia tidak menjamin reach, interaksi autentik, klik, leads, atau penjualan.
Kapan tim layak mengaktifkan otomasi add order?
Tim baru layak mengaktifkannya setelah pengujian autentikasi, parser, mapping, logging, rekonsiliasi, retry policy, dan kill switch pada skala kecil.
Selain itu, catat keputusan untuk tidak mengotomatisasi fitur tertentu. Cancel, refill, atau komentar kustom mungkin tetap memerlukan review manusia. Arsitektur yang matang tidak memaksakan API pada semua alur; sebaliknya, arsitektur memilih batas otomasi berdasarkan risiko dan bukti.
Kesimpulan
API SMM panel adalah integrasi operasional yang membutuhkan disiplin lebih dari sekadar mengirim key, action, service, link, dan quantity. Karena itu, tim perlu memverifikasi endpoint, memperlakukan katalog sebagai data yang berubah, memetakan status, dan merekonsiliasi saldo.
Keamanan key, retry non-idempoten, timeout, serta outcome unknown merupakan risiko inti. Oleh sebab itu, mulailah dari fungsi read-only, lanjutkan dengan uji kecil, dan simpan kill switch. Pada akhirnya, API tidak menjamin kualitas layanan atau hasil platform; ia hanya mengotomatisasi proses yang sudah Anda rancang.
Siap membangun alur reseller yang lebih tertib?
Mulai dengan katalog dan order manual yang memiliki dokumentasi jelas, lalu integrasikan API hanya ketika kontrol teknisnya siap.